Fault Injection Analysis
Accelerate Your Fault Injection Analysis Campaigns and Security Certifications.
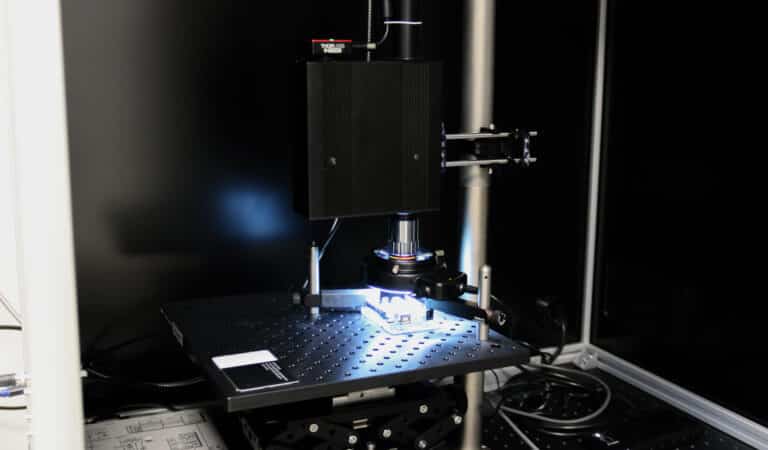
As cyberattacks against embedded devices become increasingly sophisticated, Fault Injection Analysis (FIA) has become a critical discipline within modern hardware security evaluation.
Fault Injection Analysis consists of deliberately introducing disturbances into a device’s operation to evaluate its resistance against physical attacks. By inducing faults under controlled conditions, security evaluators can identify vulnerabilities, assess countermeasures, and verify compliance with industry security requirements.
Security laboratories, semiconductor vendors, smart card manufacturers, automotive suppliers, and IoT developers rely on Fault Injection Analysis to strengthen product security, accelerate certification processes, and validate resistance against real-world attack scenarios.
Secure-IC provides comprehensive Fault Injection Analysis solutions through its Laboryzr™ Analyzr platform, enabling automated campaign execution, fault characterization, vulnerability assessment, and reporting across multiple fault injection technologies.
What Is Fault Injection Analysis?
Fault Injection Analysis (FIA) is a hardware security testing methodology used to evaluate how a device behaves when exposed to intentional disturbances.
Unlike Side Channel Analysis, which passively observes information leakage, Fault Injection Analysis actively modifies device behavior by injecting faults during execution.
Common fault injection techniques include:
- Laser Fault Injection
- Electromagnetic Fault Injection (EMFI)
- Voltage Glitch Injection
- Clock Glitch Injection
- Body Bias Injection
The objective is to determine whether attackers could exploit induced faults to bypass security mechanisms, extract secrets, or compromise critical functions.
Fault Injection Analysis is widely used during Common Criteria, EMVCo, SESIP, and advanced hardware security evaluations.
Why Fault Injection Analysis Matters
Modern embedded systems rely on hardware and software countermeasures to prevent unauthorized access and protect sensitive assets.
However, attackers increasingly use fault attacks to:
- Bypass secure boot protections
- Skip authentication checks
- Escalate privileges
- Extract cryptographic keys
- Circumvent security countermeasures
- Access confidential data
Fault Injection Analysis enables security teams to reproduce these attack scenarios in a controlled environment and verify whether products remain secure under adverse conditions.
Organizations developing secure elements, microcontrollers, automotive ECUs, payment systems, Root of Trust architectures, and IoT devices commonly perform Fault Injection Analysis throughout the product lifecycle to reduce certification risks and improve resilience.
Advanced Fault Injection Techniques
Laser Fault Injection (LFI)
Laser Fault Injection uses precisely controlled laser pulses to target specific areas of a semiconductor die and induce localized faults.
The technique enables:
- Highly targeted fault generation
- Silicon-level vulnerability assessment
- Secure element evaluation
- Hardware countermeasure validation
- Common Criteria certification preparation
Laser Fault Injection is often used during high-assurance security evaluations requiring precise fault localization.
Electromagnetic Fault Injection (EMFI)
Electromagnetic Fault Injection uses localized electromagnetic pulses to disturb device operation without direct physical contact.
EMFI offers:
- Non-invasive testing
- Rapid setup and deployment
- Automated campaign execution
- Fault mapping capabilities
- High repeatability
EMFI has become one of the most widely used methodologies for evaluating secure microcontrollers, secure elements, and embedded systems.
Voltage Glitch Injection
Voltage Glitching temporarily modifies a device’s power supply to disrupt instruction execution.
Security evaluators use voltage glitch attacks to assess:
- Secure boot implementations
- Firmware protection mechanisms
- Authentication routines
- Root of Trust architectures
Voltage glitching remains one of the most effective and accessible fault attack techniques used against embedded products.
Clock Glitch Injection
Clock Glitching manipulates the clock signal of a device to provoke abnormal execution behavior.
This technique helps identify vulnerabilities such as:
- Timing validation weaknesses
- Authentication bypass opportunities
- Control-flow manipulation
- Fault-sensitive security functions
Clock glitch testing is commonly incorporated into certification-oriented security evaluations.
Differential Fault Analysis (DFA)
Differential Fault Analysis (DFA) is an advanced cryptanalytic attack technique that exploits faulty outputs generated during cryptographic operations.
By analyzing differences between correct and faulted computations, attackers may recover secret cryptographic material such as:
- AES keys
- RSA private keys
- ECC secrets
Evaluating resistance against DFA has become an important aspect of modern hardware security testing and certification programs.
Automation and Campaign Orchestration
Large-scale fault injection campaigns often require thousands or even millions of test iterations.
Secure-IC’s Laboryzr™ Analyzr platform simplifies and accelerates these evaluations through:
- Automated campaign execution
- Result classification
- Vulnerability characterization
- Fault mapping
- Data visualization
- Reporting and traceability
Automation increases reproducibility, reduces human error, and significantly improves testing efficiency.
Fault Injection Analysis for Security Certifications
Fault Injection Analysis plays a key role in multiple certification and compliance frameworks.
Common Criteria (CC)
Support security evaluations targeting EAL4+, EAL5+, EAL6 and EAL7 assurance levels.
EMVCo
Assess security of payment devices and secure elements against known fault attack methodologies.
SESIP
Evaluate connected devices and IoT platforms according to recognized embedded security requirements.
Secure Element Evaluations
Validate resistance of security chips used in payment, identity, automotive, and industrial applications.
Fault Injection Analysis is frequently combined with Side Channel Analysis to achieve comprehensive hardware security assessments.
FAQ
What is Fault Injection Analysis?
Fault Injection Analysis (FIA) is a hardware security testing methodology that evaluates how a device behaves when intentional faults are introduced during operation. The objective is to identify vulnerabilities and validate resistance against physical attacks.
What is the purpose of Fault Injection Analysis?
The purpose of Fault Injection Analysis is to determine whether attackers can manipulate a device’s operation to bypass security controls, extract sensitive information, or compromise critical functionality.
What is Electromagnetic Fault Injection (EMFI)?
EMFI is a fault injection technique that uses localized electromagnetic pulses to induce faults in electronic devices without physical contact. It is widely used for hardware security evaluations and certification preparation.
What is Laser Fault Injection?
Laser Fault Injection uses controlled laser pulses to target specific areas of a semiconductor die and provoke faults that can reveal security weaknesses or bypass protection mechanisms.
What is Differential Fault Analysis (DFA)?
Differential Fault Analysis is a cryptanalytic attack method that exploits faulty outputs produced during cryptographic computations to recover secret keys and other sensitive information.
Which certifications require Fault Injection Analysis?
Fault Injection Analysis is commonly performed during Common Criteria, EMVCo, SESIP, secure element security evaluations, and advanced hardware security certification programs.
What is the difference between EMFI and Laser Fault Injection?
EMFI uses electromagnetic pulses to induce faults without contacting the device, while Laser Fault Injection uses focused laser pulses to target specific areas of the silicon die with very high spatial precision.
What is the difference between Fault Injection Analysis and Side Channel Analysis?
Fault Injection Analysis is an active attack methodology that intentionally disturbs device operation, while Side Channel Analysis is a passive methodology that observes physical leakages such as power consumption or electromagnetic emissions.