Fault Injection Analysis
Accelerate Your Fault Injection Analysis Campaigns and Security Certifications.
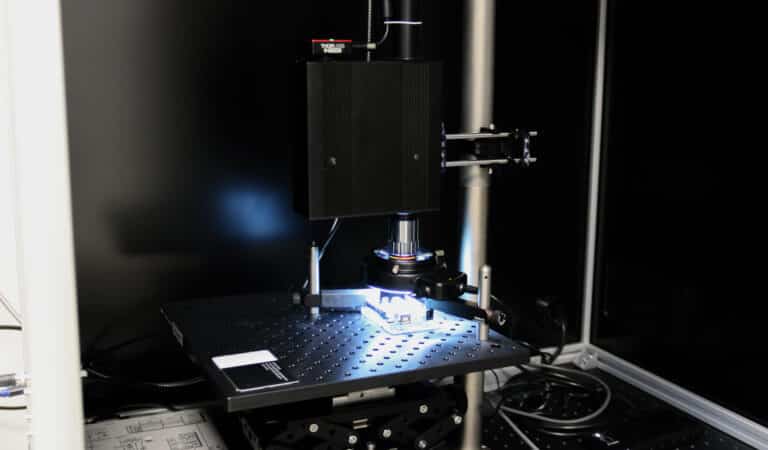
As cyberattacks against embedded devices become increasingly sophisticated, Fault Injection Analysis (FIA) has become an essential component of modern hardware security evaluation. Security laboratories, semiconductor vendors, smart card manufacturers, automotive suppliers and IoT developers rely on fault injection techniques to identify vulnerabilities, validate countermeasures and demonstrate resistance against physical attacks.
Secure-IC’s Fault Injection Analysis solutions combine advanced testing equipment, campaign automation and powerful result analysis through Analyzr™, enabling efficient and repeatable security evaluations at scale.
Our platforms support multiple fault injection methodologies, including:
- Laser Fault Injection
- Electromagnetic Fault Injection (EMFI)
- Voltage Glitch Injection
- Clock Glitch Injection
- Body Bias Injection
- Advanced fault campaign automation
These capabilities help evaluation laboratories and development teams perform comprehensive security assessments for Common Criteria certification, EMVCo, SESIP, and other security assurance schemes.
Why Fault Injection Analysis Matters
Fault Injection Analysis consists of intentionally disturbing the operation of an integrated circuit or embedded system in order to provoke abnormal behavior.
Attackers exploit such faults to:
- Bypass authentication mechanisms
- Extract cryptographic keys
- Circumvent secure boot protections
- Defeat security countermeasures
- Escalate privileges
- Access sensitive data
By reproducing these attack scenarios in a controlled environment, security teams can evaluate the robustness of their products and improve their resistance to real-world attacks.
Fault Injection Analysis is a critical requirement for products targeting higher security assurance levels, including Common Criteria EAL5+, EAL6 and EAL7 evaluations.
High-Precision Fault Injection at Silicon Level
Secure-IC’s Laser Fault Injection platform enables highly localized disruption of integrated circuits by delivering controlled laser pulses directly to the silicon die.
The solution supports:
- Front-side and back-side analysis
- Multiple laser wavelengths
- Up to three integrated laser sources
- Automated test campaigns
- Sub-micron spatial accuracy down to 1 µm
- Advanced triggering and synchronization capabilities
Laser Fault Injection allows evaluators to precisely identify vulnerable areas within secure integrated circuits and assess the effectiveness of hardware countermeasures.
Typical Applications
- Common Criteria evaluations
- Secure element security testing
- Smart card security assessments
- Cryptographic implementation analysis
- Fault attack research
- Silicon vulnerability investigations
Electromagnetic Fault Injection (EMFI)
Contactless Fault Injection Testing
The Electromagnetic Fault Injection platform generates highly localized electromagnetic pulses capable of inducing faults without physical contact with the target device.
Key capabilities include:
- High-voltage pulse generation
- Advanced double-pulse injection
- Custom electromagnetic probes
- Probe resolutions down to 50 µm
- Automated scan and mapping capabilities
- Integration with Body Bias Injection techniques
Electromagnetic Fault Injection is widely used for evaluating secure microcontrollers, secure elements and embedded systems against non-invasive physical attacks.
Benefits
- Fast attack setup
- Non-contact testing
- High campaign repeatability
- Precise fault localization
- Automated characterization workflows
Power and Clock Glitch Fault Injection
Evaluate Resistance to Voltage and Clock Manipulation Attacks
Voltage Glitching and Clock Glitching remain among the most effective techniques used by attackers to compromise embedded devices.
Secure-IC’s Power & Clock Glitch platform provides:
- Nanosecond-level timing precision
- Configurable pulse generation
- Voltage glitches down to -25 V
- Advanced burst injection modes
- Automated campaign execution
- Comprehensive data logging and analysis
These capabilities enable security teams to assess device resilience against timing and power manipulation attacks throughout the development and certification process.
Common Use Cases
- Secure boot validation
- Firmware protection assessment
- Root of Trust evaluation
- Automotive cybersecurity testing
- IoT device security assessment
- Hardware security certification preparation
Automation and Campaign Orchestration with Analyzr™
Large-scale Fault Injection Analysis campaigns may involve millions of test iterations. Analyzr™ simplifies and accelerates these evaluations through:
- Automated campaign management
- Result classification
- Vulnerability characterization
- Fault mapping
- Data visualization
- Reporting and traceability
The platform allows security evaluators to focus on analysis rather than manually managing test execution.
Designed for Security Evaluation and Certification
Secure-IC’s Fault Injection Analysis solutions support organizations involved in:
- Common Criteria certification
- EAL5+ security evaluations
- Secure element validation
- Semiconductor security assessment
- Automotive cybersecurity compliance
- Embedded systems security testing
- Post-silicon security validation
- Hardware penetration testing
Talk to Our Fault Injection Experts
Whether you are preparing a Common Criteria evaluation, validating hardware countermeasures or strengthening the security of your embedded products, Secure-IC’s experts can help you implement efficient and repeatable Fault Injection Analysis campaigns.
Discuss your project with our team and discover the most suitable Fault Injection Analysis solution for your security evaluation needs.